Cómo la IA podría propiciar el colapso de las infraestructuras críticas
Nuestra sociedad se sustenta en infraestructuras críticas que suministran agua potable, transportan los alimentos desde el campo hasta las tiendas y llevan electricidad a hogares y hospitales. Incluso una pérdida temporal de acceso podría provocar la pérdida de vidas o graves daños económicos.
Los ciberataques ya han causado daños a infraestructuras críticas a múltiples escalas:
- El ransomware contra Colonial Pipeline atacó sus equipos computarizados, lo que obligó a la empresa a cerrar sus líneas de suministro de combustible y a pagar un rescate de 4,4 millones de dólares.
- NotPetya aprovechó vulnerabilidades en computadoras con Windows que no habían sido parcheadas. Esto provocó que Maersk, responsable de una quinta parte de la capacidad de transporte marítimo mundial, quedara paralizada durante una semana y causó daños por más de 10 000 millones de dólares.
- Los ciberataques de Rusia contra la red eléctrica de Ucrania dañaron equipos, lo que provocó apagones.
- Un ataque de ransomware a un hospital alemán lo obligó a rechazar a pacientes de urgencias; uno de ellos falleció por el retraso en el tratamiento.
¿Por qué ciberataques?
Los ataques físicos contra las infraestructuras son directos: bombardear una central eléctrica, destruir una represa. Pero también son declaraciones de guerra inequívocas con una atribución clara. Solo un puñado de actores tiene la capacidad militar para ejecutar ataques cinéticos, y hacerlo provoca una represalia inmediata.
Los ciberataques ofrecen tres ventajas:
- Capacidad de negación: Rusia puede negar de manera plausible los ataques a la red eléctrica de Ucrania. China puede operar a través de intermediarios. La atribución lleva meses, mucho después de que el daño se haya agravado.
- Costo: sin explosivos, sin aviones, sin incursiones de fuerzas especiales. Un ciberataque requiere computadoras portátiles, acceso a Internet y tiempo. La barrera de entrada es órdenes de magnitud menor.
- Control de escalada: un ciberataque puede calibrarse desde una interrupción temporal hasta un daño permanente. Los ataques físicos son binarios.
Entonces, ¿por qué no colapsan a diario las infraestructuras críticas?
Porque los ciberataques contra las infraestructuras críticas son difíciles. Las infraestructuras críticas cuentan con capas de defensa: segmentación de redes, controles de acceso y sistemas de seguridad diseñados para fallar de forma segura. Un atacante necesita obtener acceso, desarrollar un ataque, implantarlo, evadir la detección y ejecutarlo con éxito.
Incluso los Estados nación con enormes recursos tardan años y, a menudo, fracasan. El malware Triton llevó 2 años. El ataque a la red eléctrica de Ucrania requirió más de 6 meses de preparación dentro de la red antes de un golpe de 30 minutos.
Hasta ahora, la dificultad ha residido en ejecutar el ataque. La IA está cambiando eso.
La IA reduce la barrera de la experticia
Los atacantes deben averiguar cómo acceder
Los métodos más comunes son el spearphishing (engañar a las personas para que te den acceso) o la explotación de vulnerabilidades de día cero (vulnerabilidades de software que los desarrolladores tuvieron cero días para corregir porque desconocen su existencia).
La mayor parte de las infraestructuras críticas funciona con código vulnerable. El 97 % de las aplicaciones se basa en software de código abierto, y el 81 % presenta vulnerabilidades de riesgo crítico que permiten a los atacantes tomar el control total o robar todos los datos.
Tanto Stuxnet como NotPetya comenzaron explotando vulnerabilidades de código abierto sin parchear.
Estas vulnerabilidades existen porque el software de código abierto solo es mantenido por un puñado de voluntarios. No es de extrañar que el 91 % de las bases de código abierto no haya recibido ninguna actualización en más de dos años.
Es difícil instrumentalizar las vulnerabilidades
La comunidad de código abierto lleva años dando la voz de alarma al respecto. Lo que ha impedido que el software colapse es la enorme dificultad de instrumentalizar estas vulnerabilidades.
Tomemos como ejemplo los ataques de desbordamiento de búfer, una vulnerabilidad común en el software escrito en C/C++. La falla existe porque los programas asumen que los datos de entrada tendrán un tamaño determinado. Si un atacante proporciona datos de entrada mucho mayores, puede sobrescribir el código adyacente. Pero, ¿con qué código lo sobrescribe?
Para causar un daño real, ya sea borrar archivos o ejecutar código malicioso, es necesario comprender exactamente qué comandos producirán el resultado deseado.
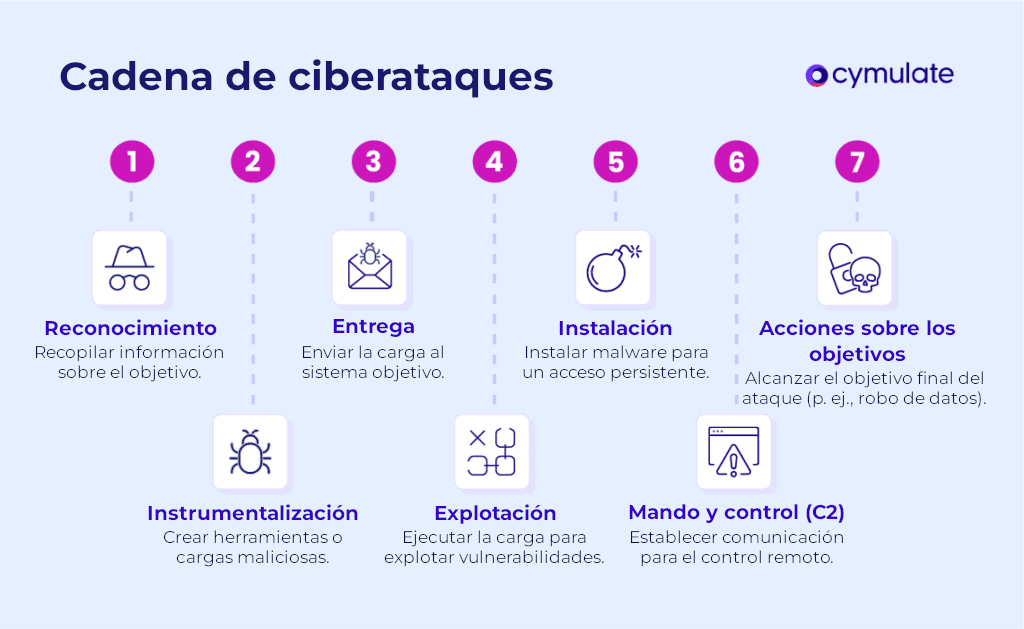
Por eso el reconocimiento y la instrumentalización son las dos fases que más recursos consumen en los ciberataques. Los atacantes necesitan un profundo conocimiento de los sistemas de su objetivo, no solo una lista de vulnerabilidades.
En el caso de las infraestructuras críticas, esto implica comprender no solo el software, sino también los procesos físicos que controla: cómo sobrecargar un generador, cómo desactivar una válvula de seguridad, cómo hacer que una reacción química alcance un estado crítico.
La IA automatiza el reconocimiento y la instrumentalización
La IA podría automatizar el descubrimiento de vulnerabilidades a escala, buscando fallos explotables entre millones de líneas de código abierto.
La IA también permite una ingeniería social más sofisticada. Las campañas de spearphishing ahora pueden hiperpersonalizarse a escala, utilizando datos extraídos para elaborar mensajes convincentes dirigidos a empleados específicos con acceso a sistemas críticos.
Quizás lo más preocupante: una investigación del AISI del Reino Unido demostró que los atacantes pueden envenenar los datos de entrenamiento de los grandes modelos de lenguaje (LLM) con tan solo 250 documentos comprometidos, independientemente del tamaño del modelo o del corpus de entrenamiento. A medida que los operadores de infraestructuras implementan herramientas de IA para mejorar la productividad e incluso la defensa, estos modelos envenenados podrían proporcionar a los atacantes puertas traseras integradas.
La IA reduce la barrera temporal
Las ciberoperaciones suelen requerir años de planificación. El malware Triton permaneció latente durante dos años antes de atacar. Rusia pasó un año y medio infiltrada en la red eléctrica de Ucrania antes de ejecutar un ataque coordinado en 30 minutos.
Este ritmo lento ofrece a los defensores la oportunidad de descubrir a los atacantes y reaccionar ante los ataques antes de que causen daños. Cada momento que el atacante permanece latente reduce sus probabilidades de éxito.
La IA acorta las ciberoperaciones completas de años a meses.
Actores chinos utilizaron Claude para automatizar un ciberataque de nueve meses de duración contra la infraestructura de Vietnam, dañando sus telecomunicaciones, bases de datos gubernamentales y sistemas de gestión agrícola. Las tareas que normalmente requieren de equipos enteros ahora se agilizan y mejoran gracias a la IA.
La IA acelera los ataques de horas a minutos
Investigadores de Anthropic y Carnegie Mellon demostraron que, al utilizar un marco denominado Incalmo, que orquesta grandes modelos de lenguaje (LLM), fueron capaces de comprometer el 50 % de las redes empresariales de entre 25 y 50 hosts por menos de 1 dólar en un lapso de 12 a 70 minutos. Incluso los modelos más débiles con Incalmo superaron en rendimiento a los modelos más potentes sin este marco.
Un equipo independiente de la NYU creó un ransomware autónomo y polimórfico que planifica, adapta y ejecuta ataques únicos por 0,70 dólares. Lo desarrollaron utilizando modelos de pesos abiertos, un par de GPU y componentes de hardware estándar.
Cuanto más rápido se ejecuta un ataque, menos tiempo hay para que se activen los mecanismos de seguridad o para que los operadores decidan cómo reaccionar. Esto resulta especialmente peligroso para las infraestructuras críticas.
Responder un instante tarde a un ataque contra la red eléctrica podría suponer el riesgo de sobrecargar un generador y tener que esperar semanas para recibir un repuesto. Los equipos de seguridad de los hospitales podrían disponer de apenas segundos para «apagar» los sistemas utilizados en cirugías, recetas y citas, o correr el riesgo de que se borren todos los datos.
Con la velocidad de los ciberataques actuales, los operadores solo disponen de minutos para decidir. A medida que los ataques se vuelvan más rápidos, es posible que los humanos tengan que depender de sistemas de IA para tomar decisiones críticas.
La dependencia de la IA defensiva genera nuevos riesgos
Los ataques de envenenamiento de datos podrían convertir la IA defensiva en un punto de entrada para los atacantes, o permitir que estos desactiven las defensas con facilidad.
Tendríamos que confiar en sistemas de IA que no comprendemos del todo para que tomen decisiones irreversibles y de vida o muerte en nuestras infraestructuras críticas.
La ciberofensiva de la IA mejora rápidamente
Por primera vez, los modelos de vanguardia están desencadenando un mayor nivel de vigilancia de seguridad: las fichas de sistema tanto de Claude 4.5 Sonnet como de Gemini 2.5 Pro documentan un rendimiento preocupante en tareas cibernéticas ofensivas.
Los modelos actuales aún no pueden ejecutar operaciones cibernéticas completas de forma autónoma, desde el reconocimiento hasta el ataque. Pero la brecha se está reduciendo rápidamente.
Las evaluaciones de las fichas de sistema muestran lo que los modelos pueden hacer de forma aislada. La verdadera amenaza proviene de lo que los investigadores pueden lograr que hagan. Las técnicas posteriores al entrenamiento, como el «scaffolding» (encadenamiento de llamadas al modelo con acceso a herramientas), mejores indicaciones y el ajuste fino, mejoran las capacidades ofensivas de un modelo incluso antes del lanzamiento de la siguiente versión.
Por ejemplo, en un entorno, Claude 3.5 Haiku con el «scaffolding» de Incalmo logró extraer con éxito los 25 archivos objetivo, mientras que el modelo más grande Claude Sonnet 3.5, sin «scaffolding», solo consiguió un único archivo. Esto demuestra la escala de la mejora que unas herramientas adecuadas pueden aportar en comparación con la capacidad bruta del modelo.
El precario equilibrio entre la ofensiva y la defensa cibernética se está inclinando. Para las infraestructuras críticas, donde cada minuto cuenta y los fallos cuestan vidas, este no es un problema de seguridad abstracto. Se trata de si los operadores de redes eléctricas, los sistemas hospitalarios y las plantas de tratamiento de aguas pueden defenderse de ataques que se mueven más rápido de lo que los humanos pueden reaccionar.