Ciberataque a la red eléctrica: un modelo de amenaza informado por la IA
Nota del autor: Este artículo se escribió durante un sprint de investigación de dos semanas en constellation.org. Mi análisis representa un intento preliminar de formular, informado por la IA, un modelo detallado de ciberamenazas contra la red eléctrica. Por lo tanto, las conclusiones a las que se llega aquí son provisionales y busco más aportaciones de expertos para perfeccionar y corregir mi trabajo. Quiero expresar mi especial agradecimiento a Luca Righetti de openphilanthropy.org y a Matthew van der Merwe de governance.ai por su generosidad y su rigurosa perspectiva.
Esta entrada abarca lo siguiente:
- La IA está cambiando el panorama de las amenazas cibernéticas
- Ciberataques catastróficos contra infraestructuras críticas
- Partiendo del escenario «Business Blackout» de Lloyd’s (2015)
- ¿Cómo funciona la red eléctrica?
- ¿Cómo podría un ciberataque desestabilizar la red eléctrica?
- Cómo un ciberataque podría causar más de 100 000 millones de dólares en daños mediante la desestabilización de la red eléctrica: enfoques directos e indirectos
- Tres grandes escenarios de ataque que causarían daños del orden de 100 000 millones de dólares o más
- Cuestiones sin resolver
- ¿Cómo afectan a este análisis los avances en las capacidades cibernéticas ofensivas de la IA?
La IA ya está cambiando el panorama de las amenazas cibernéticas
Los avances en IA de los últimos dos años están marcando profundamente la percepción global de la seguridad nacional y las amenazas cibernéticas. En octubre de 2024, la administración presidencial de EE. UU. publicó un Memorándum de Seguridad Nacional titulado Advancing the United States’ Leadership in Artificial Intelligence; Harnessing Artificial Intelligence to Fulfill National Security Objectives; and Fostering the Safety, Security, and Trustworthiness of Artificial Intelligence. El memorándum ordena al Instituto de Seguridad de la IA de EE. UU. (USAISI), a la Agencia de Seguridad Nacional (NSA) y a otras agencias federales que evalúen la capacidad de los modelos de vanguardia para facilitar operaciones cibernéticas ofensivas. Además, el memorándum insta al Departamento de Defensa y a las agencias de la Comunidad de Inteligencia a aprovechar los potentes sistemas de IA para el cumplimiento de sus misiones de seguridad nacional. Esto incluye, sin duda, el uso de la IA de vanguardia para operaciones cibernéticas ofensivas.
En 2024, OpenAI publicó dos informes que detallan el uso de los modelos de IA propios de la empresa por parte de actores de amenazas cibernéticas de Rusia, Irán, China y Corea del Norte en tareas de operaciones cibernéticas ofensivas. Estos actores utilizaron los modelos de lenguaje a gran escala (LLM) de OpenAI para complementar sus actividades de reconocimiento, ingeniería social, investigación de vulnerabilidades, creación de scripts para herramientas de ataque, evasión de detección de anomalías y actividad posterior a la intrusión, con el fin de impulsar sus campañas en curso.
En su más reciente ficha del sistema, en la que se evalúan las capacidades cibernéticas ofensivas del modelo o1, OpenAI demostró que el modelo podía completar de forma independiente ciertas tareas competitivas de hacking, conocidas como retos «Capture the Flag» (CTF). Incluso con las medidas de seguridad establecidas, o1-preview completó el 26,7 % de los retos de nivel de secundaria y el 2,5 % de los de nivel profesional; o1-mini completó el 28,7 % de los retos de nivel de secundaria y el 3,9 % de los de nivel profesional. Aunque estos resultados muestran que o1, por sí solo, no alcanza la capacidad ni la sofisticación de los actores de amenazas cibernéticas con talento o bien dotados de recursos, demuestran que los modelos de última generación (SOTA) están mejorando en cuanto a capacidades cibernéticas ofensivas. Además, estos resultados representan un límite inferior para los modelos SOTA porque, como se analizará más adelante, los modelos de vanguardia, cuando cuentan con el andamiaje adecuado y el acceso a las herramientas, pueden llegar mucho más lejos.
En conjunto, el Memorándum de Seguridad Nacional de EE. UU., el uso de los modelos de lenguaje a gran escala (LLM) por parte de hackers en el mundo real y los resultados de la evaluación de los modelos de IA de vanguardia muestran que la IA ya está cambiando el panorama de las amenazas cibernéticas. Esto tiene implicaciones para la seguridad de las infraestructuras críticas de las que depende la sociedad moderna.
Ciberataques catastróficos contra infraestructuras críticas
Los ciberataques contra infraestructuras críticas han tenido efectos muy variados en las últimas décadas —la mayoría con un impacto escaso o nulo—, pero el ataque NotPetya destaca como, probablemente, el ataque más perjudicial desde el punto de vista económico. Este malware autopropagable, desplegado por los servicios de inteligencia militar rusos contra Ucrania en 2017, se extendió a nivel mundial a entidades sanitarias, organismos gubernamentales, empresas de transporte y el sector energético. Según la administración presidencial de EE. UU. de entonces, el impacto económico total del ataque de borrado de datos ascendió a más de 10 000 millones de dólares. Ningún otro ciberataque ha alcanzado este nivel de daños estimados.
Un ciberataque catastrófico que nunca llegó a materializarse, conocido como «Nitro Zeus», constituye un segundo ejemplo. A raíz del ciberataque Stuxnet de 2007 contra la infraestructura de producción de armas nucleares iraní, Estados Unidos e Irán iniciaron negociaciones multilaterales para establecer restricciones al programa nuclear iraní. Según los informes, Estados Unidos mantuvo un plan de contingencia que consistía en ciberataques para inutilizar «las defensas aéreas, los sistemas de comunicaciones y partes cruciales de la red eléctrica de Irán» en caso de que fracasara la diplomacia. Un ataque tan exhaustivo, de haber sido capaz de provocar cortes en las comunicaciones y en la red eléctrica durante el tiempo suficiente, probablemente habría causado más daño económico a Irán que el que NotPetya causó a la economía mundial. Lamentablemente, la falta de detalles públicos sobre Nitro Zeus dificulta saber hasta qué punto estaba desarrollado ese plan de ataque de contingencia o cuán eficaz habría sido. Además, en este caso, Estados Unidos tenía claros incentivos para filtrar dicha información a los periodistas con el fin de crear una percepción en Irán que reforzara la posición de Estados Unidos en las negociaciones nucleares. Esto pone en duda si Estados Unidos tenía la capacidad o la intención de llevar a cabo el ataque.
Los daños estimados de NotPetya, que ascendieron a 10 000 millones de dólares, fueron significativos. Pero, ¿podría un ciberataque contra infraestructuras críticas, tal vez potenciado por modelos de IA de gran capacidad, causar daños económicos totales de un orden de magnitud superior (100 000 millones de dólares) al de NotPetya? Para un atacante, causar un daño tan masivo no es en absoluto trivial, y el ataque tendría que interrumpir entidades de infraestructura crítica a una escala mucho mayor que la de NotPetya. Si la probabilidad de que se produzca un evento de este tipo alcanzara siquiera el 1-5 % al año, los laboratorios de IA, los innovadores en ciberseguridad y los gobiernos deberían prestar, con aún más urgencia, una atención mayor de la que ya dedican a mitigar el riesgo.
Aunque hay muchos sectores de infraestructuras críticas que un atacante podría paralizar, este análisis se centra en un único ejemplo, la red eléctrica, ya que muchos otros sectores de infraestructuras críticas dependen de ella para funcionar. Con ese fin, este análisis busca comprender mejor, desde el punto de vista técnico, hasta qué punto sería factible un ciberataque contra la red eléctrica que causara más de 100 000 millones de dólares en daños. Como se muestra a continuación, los actores maliciosos avanzados y los Estados nación tienen dificultades para llevar a cabo ataques de una magnitud mucho menor. La inmensa dificultad de este ataque implica que el sistema de IA implicado necesita capacidades cibernéticas ofensivas altamente sofisticadas para proporcionar una ventaja significativa al atacante. Los modelos de IA de última generación (SOTA) siguen estando muy lejos de lograrlo. Sin embargo, el rápido avance de las capacidades de la IA acabará haciendo que el ataque sea más factible, aunque inicialmente solo sea en pequeña medida. Para identificar y predecir el momento en el que los sistemas de IA adquieran las capacidades necesarias para que un ataque a gran escala contra la red eléctrica sea más factible, es necesario desglosar el proceso de ataque en sí y todos sus pasos de ejecución con el mayor detalle posible.
Partiendo del escenario «Business Blackout» de Lloyd’s (2015)
Existen pocas fuentes públicas detalladas y rigurosas que analicen los detalles técnicos y las consecuencias económicas de los ciberataques extremos. Sin embargo, el informe de 2015 elaborado por Lloyd’s y el Centro de Estudios sobre el Riesgo de la Universidad de Cambridge destaca como un ejemplo útil: Business blackout: the insurance implications of a cyber attack on the US power grid.
El informe describe un ciberataque hipotético contra la Interconexión del Este de la red eléctrica de EE. UU., que cubre los dos tercios orientales del país, y afirma que el ataque provocaría daños por aproximadamente 500 000 millones de dólares. Se presentan tres escenarios con distintos niveles de daños catastróficos, pero el escenario intermedio incluye lo siguiente:
- Un malware (el hipotético «troyano Erebos») daña o destruye cincuenta generadores eléctricos, dejando fuera de servicio 18 000 MW (el 10 % de la capacidad total de generación de energía), lo que a su vez desencadena un fallo total de la red.
- El informe afirma que se tardaría hasta tres días en restablecer el 50 % del suministro eléctrico y 21 días en restablecer el 90 %.
- Este corte de suministro prolongado provoca pérdidas directas por valor de 130 000 millones de dólares para las empresas y los hogares, y de 544 000 millones de dólares si se tienen en cuenta las consecuencias macroeconómicas indirectas durante los próximos cinco años. Los efectos directos incluyen daños en los activos eléctricos y la infraestructura, la pérdida de ingresos por ventas de las empresas de suministro eléctrico y la pérdida directa de ingresos por ventas de las empresas durante el periodo de apagón.
El informe de Lloyd’s se publicó en 2015 y los trabajos futuros deberían revisar sus cálculos económicos. Aun así, el análisis que aquí se presenta tomará las conclusiones de Lloyd’s como un punto de partida plausible, aunque puedan adolecer de cierta sobreestimación.
Aunque el escenario del informe carece de detalles suficientes que demuestren hasta qué punto es plausible un ciberataque de tales consecuencias, hay que elogiar a los autores por la profundidad de su análisis, ya que intentaron abordar un problema muy complejo. De hecho, los autores señalan que:
El escenario de ataque fue diseñado por expertos en la materia y sometido a revisión por pares para garantizar que los efectos pudieran lograrse de forma plausible. En aras de la seguridad, solo hemos publicado detalles superficiales del método de ataque (al que hemos dado el nombre de troyano «Erebos»). Este informe no revela ninguna táctica ni vulnerabilidad desconocida hasta la fecha.
Tampoco quiero revelar ninguna vulnerabilidad desconocida hasta la fecha. Con ese fin, este análisis se basa en varios estudios de casos públicos de ciberataques a sistemas de control industrial (ICS), así como en la bibliografía sobre gestión de redes eléctricas, en un esfuerzo por ser más concreto y útil para trabajos futuros. Antes de comenzar, hay algunas reflexiones preliminares que vale la pena señalar:
- Aunque los hackers han sido capaces de manipular físicamente infraestructuras críticas, tal y como demostró el ataque ruso Crashoveride (que se analiza en detalle más adelante), causar daños reales en la infraestructura con consecuencias a largo plazo resulta mucho más difícil. Y, en lo que respecta a los daños a los generadores, los expertos parecen discrepar sobre si son posibles (véase la sección siguiente sobre el experimento del ataque «Aurora»).
- Para que los daños a los generadores deriven en un colapso total de la red, tendrían que salir mal muchas cosas. Un atacante tendría que llevar a cabo el ataque durante un periodo de alta demanda y baja capacidad de reserva —e incluso así, requeriría una gran complejidad y coordinación—.
- Además, parece muy plausible que, incluso si los generadores resultaran dañados, los operadores de la red pudieran restablecer la generación de energía a partir de las reservas y los componentes intactos en un plazo de 24 horas. Para provocar consecuencias a largo plazo, es probable que los atacantes tuvieran que recurrir a la manipulación psicológica para disuadir a los operadores de la red de reconectar los componentes de generación y transmisión de electricidad por temor a causar más daños a largo plazo.
¿Cómo funciona la red eléctrica?
Antes de profundizar en el análisis del ataque, un repaso a los fundamentos del funcionamiento de la red eléctrica nos proporcionará una base de conocimientos adecuada.
La red eléctrica consta de tres componentes principales. La generación utiliza centrales eléctricas de carbón, gas natural, energía nuclear, hidroeléctricas, eólicas y solares para producir electricidad. La transmisión utiliza líneas eléctricas de alta tensión para enviar la electricidad a largas distancias desde las centrales eléctricas hasta las subestaciones. La distribución utiliza transformadores en las subestaciones para reducir la tensión a niveles más bajos, y las líneas de distribución suministran la electricidad a los usuarios finales.
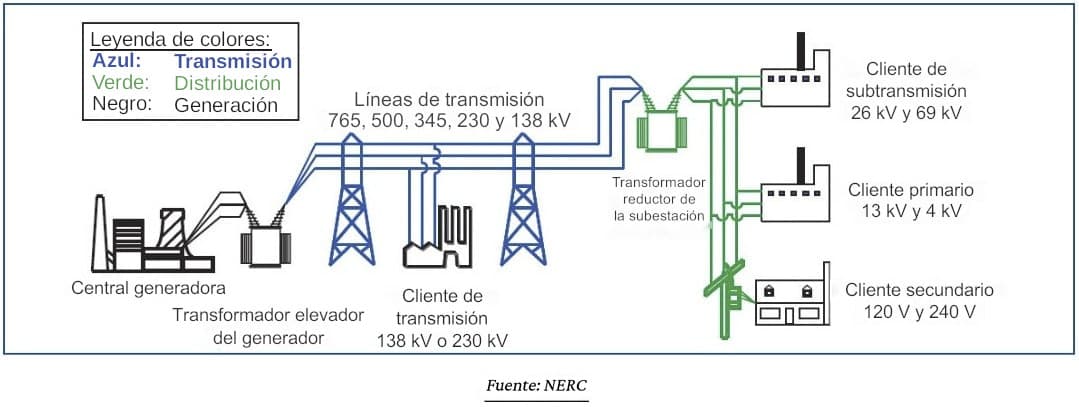
La estabilidad del suministro eléctrico en una red de corriente alterna (CA) de gran extensión, como la Interconexión del Este de EE. UU., exige a los operadores mantener un delicado equilibrio entre la generación y el consumo. Las redes eléctricas de Estados Unidos dependen de una frecuencia de red estable de 60 Hz. En la práctica, esto significa que los generadores de la red buscan mantener una velocidad de rotación síncrona de 60 veces por segundo. Los 60 Hz se mantienen relativamente constantes si la generación y el consumo de energía están en equilibrio. Si la demanda de electricidad cae, la carga sobre los generadores disminuye y la velocidad de rotación (frecuencia) aumenta. Si la demanda de electricidad aumenta, generando más carga, la frecuencia de los generadores disminuye, ya que estos tienen que trabajar más para mantener el ritmo.
¿Cómo podría un ciberataque desestabilizar la red eléctrica?
En teoría, los ciberataques pueden perturbar una red eléctrica a gran escala de dos formas fundamentales: 1) mediante apagones y 2) mediante daños en los equipos.
En primer lugar, los atacantes pueden desactivar los activos de generación, transmisión o distribución. Para provocar apagones en cascada, el atacante, al desactivar estos activos, causaría un desequilibrio repentino y considerable entre la oferta y la demanda. Para mantener la estabilidad y proteger la infraestructura física de los daños causados por sobrecorrientes, desviaciones de tensión o variaciones de frecuencia, los relés de protección de la red se disparan para proteger los equipos cuando es necesario. Cuando se producen estos disparos, se corta bruscamente la conexión de los equipos a la red. Si el desequilibrio supera la capacidad de compensación de la red, se produce una serie de disparos de relés en cascada, lo que conduce a un apagón a gran escala. Aunque son perturbadores, los apagones en cascada siguen siendo preferibles a los daños en los equipos y, por lo general, pueden solucionarse en un plazo de 24 horas.
En segundo lugar, los atacantes pueden comprometer y manipular componentes de la red, como los relés de protección, los controles y ajustes de los generadores, y las subestaciones de transformadores, para provocar daños físicos a largo plazo que no pueden repararse en 24 horas o menos. Si los atacantes logran dañar o destruir transformadores de alta tensión o generadores, los efectos perturbadores duran más tiempo, ya que estos componentes a menudo no pueden sustituirse rápidamente. Hay una salvedad importante aquí: la generación de energía —a diferencia de los generadores— puede sustituirse rápidamente desplegando capacidad de generación de reserva, pero la cantidad de capacidad de reserva disponible (que se analizará en detalle más adelante) varía en función de múltiples factores. De hecho, los cortes planificados y no planificados de los componentes de la red se gestionan constantemente utilizando las reservas. A pesar de estas reservas, los daños graves en los componentes de la red, si se infligen en un momento de alta demanda y baja capacidad de reserva, seguirían suponiendo un problema. Los generadores y transformadores no solo son caros, sino que están personalizados según las condiciones de funcionamiento del lugar de instalación y su fabricación lleva meses, lo que significa que el suministro de repuestos es escaso o nulo. Además, el ataque, si se ejecuta bien, podría crear condiciones en las que los operadores de la red teman volver a conectar los transformadores de alta tensión y los generadores al sistema por el riesgo de sufrir más daños.
Cómo un ciberataque podría causar más de 100 000 millones de dólares en daños mediante la desestabilización de la red eléctrica: enfoques directos e indirectos
El escenario de ataque de Lloyd’s prevé daños económicos directos del orden de 100 000 millones de dólares o más, pero ¿cómo puede un atacante lograrlo exactamente? Los atacantes pueden causar este nivel de daño económico de dos maneras: 1) el enfoque directo: infligir daños directos a la cantidad justa de equipos para provocar un fallo en la red eléctrica y 2) el enfoque indirecto: aprovechar el efecto multiplicador del impacto psicológico de daños menores en los equipos y, de ese modo, convencer a los operadores de la red eléctrica de que mantengan partes de la red fuera de servicio por temor a sufrir más daños.
En el enfoque directo, los atacantes impiden que los sistemas de seguridad, como los relés de protección, funcionen correctamente y, a continuación, crean las condiciones para que los componentes de la red sufran daños. Para causar daños catastróficos a un generador, el atacante tendría que inutilizar el regulador de la turbina del generador, desactivar los relés de protección y manipular el interruptor que lo conecta al resto de la red. A continuación, el atacante crearía una situación de rechazo de carga —una pérdida repentina de demanda en el generador—, desconectando el generador de la red a través de sus interruptores. Los repetidos ciclos de conexión y desconexión de la carga de la red, en ausencia de un funcionamiento adecuado del regulador, pueden ejercer fuerzas violentas sobre el generador, provocando fallos mecánicos y su destrucción.
Este ataque imita la prueba de ataque Aurora llevada a cabo por el Departamento de Seguridad Nacional de EE. UU. y el Laboratorio Nacional de Idaho en 2007. El objetivo de la prueba era «producir lo que se denomina sincronización fuera de fase (OOPS) abriendo y cerrando el interruptor automático del generador mientras este estaba en funcionamiento y conectado a la red». Cuando el generador se desconectó de la red, la carga eléctrica que soportaba disminuyó drásticamente y su velocidad de funcionamiento se aceleró. Una vez que el generador se volvió a conectar a la red sin la protección del regulador, volvió a aceptar la carga de la red de forma instantánea, experimentando fuerzas violentas al desacelerar. Durante la prueba, esta desconexión y reconexión repetidas se llevaron a cabo un total de cuatro veces en menos de un minuto y causaron daños irreparables al generador.
Es importante señalar que, antes de la prueba, se desactivaron todos los equipos de protección, lo que hace que el escenario no sea realista como demostración de un ataque real en el que el hacker tendría que desactivar primero, de forma sigilosa, los equipos de seguridad. Además, Dragos —una empresa líder en ciberseguridad de sistemas de control industrial (ICS)— cuestiona si atacar de esta manera es realmente factible fuera de una prueba cuidadosamente controlada. En su lugar, afirman que «un vector de ataque mucho más eficaz (aunque difícil) consiste en modificar la lógica o la funcionalidad de los disyuntores para provocar cambios sutiles en su comportamiento». En lugar de enviar órdenes directas para conectar y desconectar bruscamente el generador, Dragos afirma que manipular los umbrales a los que los disyuntores responden automáticamente ante condiciones como fluctuaciones de carga o de tensión es un ataque más factible. Mediante este método, los atacantes podrían causar daños inmediatos o daños a lo largo del tiempo.
El catastrófico accidente de 2009 en la presa y central eléctrica de Sayano-Shushenskaya, en Rusia, ilustra de forma dramática el nivel de daño que un rechazo repentino de carga puede causar en un generador mal regulado. El día antes del accidente, un incendio en una central hidroeléctrica cercana obligó a realizar una gran transferencia de carga a la central de Sayano-Shushenskaya, un aumento de carga que hizo que la central funcionara por encima de su capacidad segura. La carga, en este caso, corresponde a la potencia total que un generador debe producir para satisfacer la demanda. Durante las horas que precedieron al accidente, la central «sufrió grandes y rápidas oscilaciones de carga» entre 2800 y 4400 MW, lo cual, a día de hoy, sigue sin tener una explicación completa. Esto supuso entre el 43 % y el 68 % de la capacidad total de producción de la central, que es de 6400 MW. Para compensar las grandes oscilaciones de carga, los operadores de la central ajustaron la sensibilidad del regulador del generador a niveles inseguros. Lo hicieron porque esto permitía un control más rápido de la presión hidráulica que acciona la rotación del generador, con el fin de adaptar su producción a las oscilaciones de carga. En respuesta a unas condiciones externas que aún no se comprenden del todo, la excesiva sensibilidad del regulador provocó un choque hidráulico repentino y violento, al ajustar la presión hidráulica de la turbina con demasiada rapidez en respuesta a una caída importante de la carga. Cuando la turbina de la Unidad 2 de la central —cuyos pernos de sujeción de la tapa superior tampoco habían recibido el mantenimiento adecuado— sufrió una caída repentina y total de la carga (rechazo de carga), la fuerza de su propia inercia prácticamente la hizo estallar. La pérdida de la Unidad 2 provocó entonces una transferencia repentina de una carga masiva a las Unidades 7 y 9, lo que hizo que estas también estallaran. La violenta explosión y la inundación resultantes causaron la muerte de 75 personas y destruyeron casi toda la central eléctrica. En resumen, este enfoque directo consiste en causar daños importantes a los componentes de la red eléctrica, a semejanza del accidente de Sayano-Shushenskaya, para reducir la capacidad de generación de electricidad.
En el enfoque indirecto, los atacantes provocan cortes prolongados mediante una combinación de daños físicos y efectos psicológicos, de modo que los operadores de la red no quieran volver a conectar los componentes ni restablecer el suministro por temor a provocar más daños físicos y, en consecuencia, a largo plazo. Alternativamente, si los operadores están confundidos sobre la causa del problema o no están seguros de haberlo resuelto, se mostrarían reacios a restablecer la conexión. Este enfoque indirecto se expondrá con detalle más adelante, en la sección de escenarios de ataque.
Tanto el enfoque directo como el indirecto requieren que los atacantes comprometan los sistemas de control de la red a gran escala, aunque el enfoque indirecto requiere una escala menor en comparación con el directo. Comprometer a gran escala estos sistemas de control es una de las principales razones por las que este tipo de ataques resultan tan difíciles y, por lo tanto, altamente improbables. Requieren una intrusión exitosa en el número necesario de subestaciones de transmisión, controladores de generadores, relés de protección, centros de control centralizados y sensores de monitorización de la red. Si no se puede acceder directamente a los objetivos de los atacantes a través de la Internet pública, estos deben infiltrarse y desplazarse con éxito por las redes de tecnología de la información (TI) de la empresa eléctrica para llegar a las redes de tecnología operativa (TO) y, finalmente, a los controladores lógicos programables o a los relés de protección digitales que controlan directamente la red eléctrica. La distinción entre TI y TO es importante en este contexto: las redes de TI suelen centrarse en las operaciones empresariales y la comunicación, mientras que las redes de TO se centran en el control de procesos y equipos físicos. Las redes de TO, en particular, deberían estar debidamente segmentadas y protegidas de la exposición directa a Internet, pero, en la práctica, muchas organizaciones las configuran incorrectamente y exponen involuntariamente sus sistemas de control de TO.
Anatomía de un ataque coordinado a la red eléctrica
Pero, ¿cómo podría exactamente un atacante infiltrarse y provocar efectos físicos en una red eléctrica plenamente operativa y protegida a la escala extrema que nos ocupa? Crashoverride —una familia de malware para sistemas de control industrial (ICS), también conocida como Industroyer— ofrece un ejemplo detallado de cómo los atacantes pueden comprometer y manipular componentes clave de la red eléctrica, impedir que los sistemas de seguridad funcionen correctamente y, a continuación, crear las condiciones para que dichos componentes sufran daños. En 2016, unos hackers rusos se infiltraron en una subestación de la red eléctrica en Ucrania y provocaron un apagón en Kiev que afectó a 225 000 personas durante aproximadamente una hora. Durante la intrusión inicial, los atacantes desplegaron su malware especializado en ICS, posteriormente apodado Crashoverride. Una vez que Crashoverride infectó la red de TO de la subestación, mapeó automáticamente cualquier sistema de control que pudiera detectar y localizó los sistemas de control específicos para los que había sido diseñado. Una vez identificados sus objetivos —en este caso, unidades terminales remotas (RTU) que se comunicaban con los interruptores que cortaban el suministro eléctrico—, el malware configuró los interruptores en «abierto», lo que detuvo el suministro eléctrico. Tras la interrupción de la transmisión, Crashoverride «desplegó un módulo de borrado para impedir la recuperación y (en este caso concreto) eliminar los archivos de configuración y otros relacionados con el fin de dificultar la restauración» en los sistemas infectados. Esto provocó una situación en la que los operadores perdieron la visibilidad y el control sobre los equipos afectados, lo que limitó su capacidad para llevar a cabo una respuesta coordinada. A continuación, el malware intentó llevar a cabo un ataque de denegación de servicio (DoS) contra los relés de protección SIPROTEC de Siemens que detectó en la red de control, aprovechando una vulnerabilidad conocida, CVE-2015-5374. En este caso, el malware «tenía como objetivo crear una situación insegura e inestable para las líneas de transmisión reconectadas en el momento de la restauración física». Sin embargo, este paso de la secuencia de ataque falló porque el malware presentaba una implementación deficiente de los protocolos de comunicación del ICS y no fue capaz de provocar un DoS en los relés de protección.
En general, la «secuencia de ataque buscaba desenergizar los equipos de transmisión, provocar una pérdida de control y de visibilidad en los sistemas SCADA que controlan dichos equipos y, a continuación, eliminar la protección de los relés en las líneas de transmisión desenergizadas». En respuesta al corte de suministro, los equipos enviaron personal para cerrar manualmente los interruptores de la subestación a pesar de no tener visibilidad del control del sistema. Si los relés de protección hubieran dejado de responder ante condiciones inseguras de la red debido al ataque de denegación de servicio, la reactivación manual de las líneas de transmisión podría no haber logrado evitar una peligrosa situación de sobrecorriente, causando daños a los transformadores de la subestación. Dicho esto, el uso ruso de Crashoverride en 2016 puede considerarse un fracaso, ya que solo causó un corte de suministro en parte de Kiev durante aproximadamente una hora y no logró causar ningún daño físico a los equipos de transmisión. Aun así, vale la pena señalar que el diseño del malware —la capacidad de atacar todos los sistemas de control relevantes en una red de control y su capacidad para incorporar fácilmente los protocolos de comunicación y control utilizados con más frecuencia en Estados Unidos y Europa— lo convierte en una amenaza escalable para las redes eléctricas fuera de Ucrania.
Más allá de Crashoverride, ¿qué más necesitarían los atacantes para llevar a cabo sus objetivos? En general, los autores de ataques a sistemas de control industrial (ICS) en el pasado han obtenido el acceso inicial a la red mediante el descubrimiento o el robo de credenciales a través de múltiples técnicas, como el descifrado de contraseñas, la compra en la dark web o la ingeniería social, lo que les permite acceder a los sistemas objetivo mediante el uso indebido de cuentas legítimas. Vale la pena señalar que las intrusiones suelen basarse en gran medida en estas técnicas y que un ataque a la red eléctrica que causara daños por valor de más de 100 000 millones de dólares tendría que hacer lo mismo. Además, los atacantes tendrían que descubrir y explotar vulnerabilidades de software específicas de cada equipo de la red eléctrica. En ocasiones, las vulnerabilidades explotadas proporcionarían acceso y control sobre muchos sistemas de la red eléctrica en una amplia zona, pero en otros casos, cada red de tecnología operativa (OT) requeriría una cadena única de exploits.
La explotación masiva de una única vulnerabilidad de ICS es más factible de lo que cabría pensar. Muchas de las vulnerabilidades descubiertas en los últimos años afectan a componentes de ICS ampliamente utilizados en toda la red eléctrica. Dos ejemplos, de entre los muchos miles que existen, ilustran el problema. En 2023, la Base de Datos Nacional de Vulnerabilidades (NVD) advirtió que la CVE-2022-45789, una vulnerabilidad en los controladores lógicos programables (PLC) Modicon M340 y M580 de Schneider Electric, ampliamente adoptados en aplicaciones del sector energético, permitía a un atacante ejecutar de forma remota funciones Modbus no autorizadas en el controlador al secuestrar una sesión Modbus autenticada. En 2021, unos investigadores que probaban los mismos PLC de Schneider descubrieron una vulnerabilidad a la que denominaron «ModiPwn», la cual «permite tomar el control total de los dispositivos afectados». Esta vulnerabilidad dejó expuestos a millones de PLC utilizados ampliamente por empresas de suministro energético y otros usuarios del sector industrial. Estos ejemplos ilustran bien la creciente homogeneidad de los sistemas de control y los protocolos de comunicación utilizados en toda la red eléctrica y otros sectores industriales, lo que permite a los hackers atacar de manera escalable a un mayor número de objetivos utilizando las mismas técnicas de explotación.
Dado que muchas técnicas de explotación amenazan a componentes de ICS ampliamente adoptados, parece probable que un atacante tuviera la ventaja de reutilizar la misma técnica para comprometer numerosas subestaciones, controladores de generadores, relés de protección, centros de control centralizados y sensores de monitorización de la red, lo que significa que el esfuerzo necesario para comprometer —como, por ejemplo, en el informe de Lloyd’s— cincuenta generadores no es mayor ni igual a cincuenta veces el esfuerzo de comprometer un solo generador.
Una vez que los atacantes hayan penetrado lo suficiente en el entorno de control de la red eléctrica, tratarán de comprender la topología de la red, así como los sistemas de control que deben manipular durante el ataque. Este proceso de «preposicionamiento» será probablemente el paso más largo y tedioso, y aquel en el que correrán el mayor riesgo de ser descubiertos. Los atacantes no esperarían comprometer toda la infraestructura relevante de control y seguridad de la red de una sola vez. Avanzarían de forma lenta y deliberada para evitar ser detectados, pero cuanto más tiempo les lleve, más probable será que la operación se vea comprometida y sufra un grave revés.
Los atacantes también tendrían que diseñar un malware que se comunicara a través de múltiples protocolos ICS independientes, enviando los comandos correctos para lograr efectos físicos específicos y coordinados. Existen precedentes al respecto. Pipedream, un ejemplo de malware centrado en ICS y vinculado a Rusia, ilustra cómo hacerlo. Según Dragos, el malware, aunque no se tiene constancia de que se haya utilizado en un ataque real, fue diseñado para «perturbar, degradar y, potencialmente, destruir entornos y procesos industriales». Los analistas descubrieron que Pipedream podía llevar a cabo un rápido reconocimiento de redes ICS/OT para descubrir su topología y mapear la superficie de ataque. Según Dragos, los componentes del conjunto de herramientas proporcionan a los atacantes «una interfaz para manipular los dispositivos objetivo» que puede «ejecutar el 38 % de las técnicas del MITRE ATT&CK para ICS».
A medida que el ataque a la red eléctrica alcanza su punto álgido, los atacantes deben mantener comprometido un número suficiente de sistemas hasta la ejecución del ataque final. Este número debe ser superior a la cantidad mínima de sistemas necesarios para que el ataque tenga éxito. Las vulnerabilidades se descubren y corrigen periódicamente, y los restablecimientos de contraseñas y cambios de cuenta pueden eliminar el acceso de los atacantes, por lo que deben mantenerse instaladas, y sin ser descubiertas, puertas traseras especializadas que les proporcionen un acceso persistente y arbitrario. Crashoverride ofrece un excelente ejemplo de mecanismos de persistencia redundantes mediante un método de doble puerta trasera, lo que permite «a los atacantes recuperar el acceso a una red objetivo en caso de que la puerta trasera principal sea detectada y/o desactivada».
En resumen, los atacantes tendrían que adoptar el enfoque directo o indirecto, al tiempo que utilizan el complejo conjunto de métodos de intrusión, persistencia, control y perturbación mencionados anteriormente para lograr efectos disruptivos con daños del orden de los 100 000 millones de dólares.
A partir de los dos enfoques anteriores, quedan claros tres escenarios de ataque principales que causarían daños del orden de 100 000 millones de dólares o más
Tras una revisión de la bibliografía pertinente, se plantean tres escenarios de ataque principales: 1) el escenario de Lloyd’s, en el que los atacantes dañan directamente el número mínimo correcto de generadores; 2) los atacantes crean una condición de resonancia por oscilación forzada que obliga a los operadores de la red a interrumpir las operaciones; y 3) los atacantes llevan a cabo un ataque del lado de la demanda que manipula directamente la carga de demanda ejercida sobre la red. Aquí solo se tratarán en profundidad los dos primeros escenarios, junto con su viabilidad y probabilidad comparativas.
En el primer escenario de ataque descrito en el informe de Lloyd’s, los atacantes dañan 50 generadores, lo que supone una pérdida del 10 % de la generación de energía en toda la red. Esto provoca una caída total de la red durante tres días y un fallo del 50 % durante otros 18 días. En el momento de la publicación del informe de Lloyd’s en 2015, la Interconexión del Este contaba con «676 generadores con capacidades superiores a 100 MW y de hasta 1 400 MW, que funcionaban bajo la supervisión de 261 centrales eléctricas». El análisis de Lloyd’s sobre la capacidad de los generadores «muestra que sería posible restar 18 000 MW desconectando unos 50 generadores».
Lamentablemente, la falta de detalles en el informe de Lloyd’s socava sus conclusiones. En primer lugar, veamos cuánto tiempo podría llevar volver a conectar los sistemas de generación que se han desconectado pero no han sufrido daños. Si el ataque provocara que los relés de seguridad desconectaran centrales de turbinas de vapor de combustibles fósiles, como las que utilizan carbón, petróleo o gas natural, esos recursos reanudarían sus operaciones en un plazo de 18 a 24 horas, según un experto en redes eléctricas. Los generadores renovables y los de gas natural de turbina de gas (a diferencia de los de turbina de vapor), si sufren un disparo de relés, volverían a estar operativos muy rápidamente. La capacidad total de generación eléctrica de EE. UU. se compone en un 43,1 % de gas natural (la gran mayoría del cual entra en la categoría de recuperación rápida, aproximadamente el 90 % en 2019) y en un 21,4 % de energías renovables (también de recuperación rápida). Esto supone aproximadamente el 60 % de la generación total de EE. UU. Teniendo en cuenta estas estadísticas, si los relés de protección facilitaran un apagón en cascada en toda la interconexión sin causar daños a los componentes de la red, los operadores, bajo una inmensa presión por restablecer el suministro eléctrico, podrían restablecer la electricidad en un día.
A continuación, consideremos cuánto tiempo se tardaría en restablecer el suministro eléctrico en condiciones en las que los generadores dañados requirieran reparación o sustitución. Si el ataque lograra dañar más capacidad de generación de la que los operadores de la red pudieran sustituir con la capacidad de reserva, el porcentaje de servicio restablecido en el plazo de 24 horas mencionado anteriormente equivaldría a la capacidad de generación que quedara intacta más la capacidad de las reservas accesibles. A falta de otras condiciones que lo impidieran, más del 90 % del servicio eléctrico se restablecería en un plazo de 24 horas, teniendo en cuenta la cifra del 10 % de daños en los generadores que figura en el informe de Lloyd’s. La restauración total solo se completaría a medida que las reparaciones o sustituciones entraran en funcionamiento. Por lo tanto, parece incorrecto que el informe de Lloyd’s afirme que una pérdida de generación del 10 % por sí sola provocaría un corte total de la red durante tres días y un corte del 50 % durante 21 días.
Cada región de la red eléctrica norteamericana tiene una capacidad de reserva diferente. El «margen de reserva» representa la capacidad de una región de la red eléctrica para generar más energía en respuesta a niveles de demanda inesperados. Estos márgenes, expresados como porcentaje de la generación total, varían según la región. Las regiones con márgenes de reserva «inferiores al 15 % se consideran con escaso margen. Las que tienen márgenes entre el 15 % y el 20 % se consideran equilibradas, y las que tienen márgenes superiores al 20 % suelen considerarse con exceso de oferta». La North American Reliability Corporation (NERC) publica un informe en el que se detallan los márgenes de reserva que se prevé que tenga cada región en condiciones normales, de máxima demanda y extremas. Algunas regiones de Canadá tienen márgenes de reserva previstos del 19 % en condiciones extremas. Sin embargo, la región MISO, que abarca una gran parte del Medio Oeste de EE. UU., tiene un margen de reserva del −6,3 % en condiciones similares. La región WECC-SW, que abarca Arizona, Nuevo México y partes de Nevada y Texas, presenta un margen de reserva del −10,8 % en condiciones extremas. Siete de las veinte regiones de Norteamérica tienen márgenes de reserva que indican que «los recursos no serán suficientes para cubrir las reservas operativas en días de demanda máxima extrema con escenarios de recursos normales» o «con recursos reducidos».
En general, el informe de la NERC afirma que estas siete regiones presentan un riesgo potencial de «reservas operativas insuficientes». Por ello, los atacantes querrían llevar a cabo su ataque durante un periodo de máxima demanda. Las redes eléctricas mantienen reservas de energía en forma de almacenamiento en baterías, capacidad adicional de generadores, aire comprimido y agua bombeada a depósitos elevados. En un ataque que dañe un gran número de generadores, cabe señalar que el margen de reserva disminuye, ya que los generadores dañados que podrían haber aportado capacidad de reserva dejan de contribuir.
Es muy difícil saber cómo se equilibrarían los márgenes de reserva positivos y negativos de cada región de una interconexión inmediatamente después del ataque, pero parece probable que la interconexión se recuperara hasta alcanzar aproximadamente el 90 % del servicio completo en el plazo de un día después de que cincuenta generadores sufrieran daños catastróficos. No obstante, vale la pena señalar que Lloyd’s afirma que tres días de apagón total se deberían, en parte, a presiones psicológicas, en las que «las empresas de servicios públicos se muestran reacias a sincronizar sus instalaciones con la red eléctrica central hasta que comprendan qué causó los daños en los generadores». Sin embargo, a falta de ataques posteriores que refuercen esta reticencia, resulta difícil imaginar que un apagón total se mantuviera durante tres días y que el corte de suministro del 50 % se prolongara durante 18 días más. Esto socava drásticamente las afirmaciones de Lloyd’s sobre un perjuicio económico del orden de 100 000 millones de dólares. Para alcanzar el perjuicio económico descrito en el escenario de Lloyd’s, los atacantes tendrían que dañar, de hecho, entre el 50 % y el 60 % de la capacidad de generación en toda la Interconexión del Este, lo que supone unos 400 generadores, para provocar cortes del 50 % durante más de 24 horas. A primera vista, esto parece mucho más difícil de llevar a cabo. Para provocar un corte del 100 % durante al menos tres días y un corte del 50 % durante 18 días más, los atacantes podrían intentar una estrategia diferente, que se analizará a continuación.
En el segundo escenario, los atacantes crean una condición de resonancia por oscilación forzada. Las oscilaciones forzadas pueden tener muchas causas. Se producen cuando una red eléctrica es «excitada por una perturbación periódica externa procedente de una carga cíclica, un fallo de los equipos, un diseño deficiente del control o la oscilación mecánica de un generador en condiciones de funcionamiento anómalas». Concretamente, las oscilaciones forzadas son desviaciones de la frecuencia de la red, inducidas por los equipos, por encima y por debajo de los 60 Hz objetivo del sistema. La desviación en sí misma se mide por la frecuencia y la amplitud. Por ejemplo, una oscilación forzada podría describirse como una desviación respecto a los 60 Hz de un total de ±1 Hz, lo que significa que oscila con una amplitud de ±1 Hz, desde los 61 Hz hasta los 59 Hz. También puede describirse como una desviación a una frecuencia o ritmo determinados, como cada cinco segundos. Investigadores del Laboratorio Nacional de Oak Ridge señalan que estos fenómenos «se han convertido en un problema complejo con la creciente penetración de las energías renovables y otros recursos basados en inversores (IBR)». Los IBR incluyen la energía solar, la eólica y las unidades de almacenamiento en baterías. Otro estudio señaló que «los fenómenos de oscilación forzada se están volviendo más frecuentes y más graves». Además, estos fenómenos siguen siendo un problema a pesar de las técnicas para amortiguarlos. Dado que las fuentes externas de excitación, como los fallos de funcionamiento, provocan oscilaciones forzadas independientemente de las técnicas de amortiguación aplicadas a todo el sistema, estas «persisten indefinidamente hasta que el operador del sistema o los sistemas de protección eliminan la fuente». Aún más preocupante es que, cuando una oscilación forzada interactúa con las frecuencias de oscilación naturales de un sistema, puede «propagarse por todo el sistema con una energía muy amplificada». A esto se le denomina condición de resonancia.
Se han producido múltiples y graves episodios de resonancia por oscilación forzada en América del Norte. En enero de 2019, una oscilación forzada de 0,25 Hz interactuó con el modo de oscilación natural de 0,24-0,25 Hz durante más de 18 minutos y, posteriormente, se propagó por toda la Interconexión del Este de EE. UU. El suceso se originó en una central eléctrica de Florida, cuando un fallo en el equipo provocó que la válvula de la turbina de vapor de un generador se abriera y se cerrara cada cuatro segundos. Este vídeo ilustra cómo el suceso provocó oscilaciones en toda la red, llegando incluso hasta Dakota del Norte. Otro suceso ocurrido en noviembre de 2005 en la Interconexión Occidental, con origen en Alberta (Canadá), demuestra cómo las oscilaciones forzadas con una amplitud de 20 MW, en resonancia con las oscilaciones naturales, crearon oscilaciones de 200 MW en la interfaz entre California y Oregón, a 1 100 millas de distancia de la fuente. Se trata de una amplificación de un factor de diez. Las amplificaciones resonantes y los efectos a larga distancia hacen que el origen de estos sucesos sea difícil de identificar. Estos sucesos específicos de oscilaciones forzadas causaron daños permanentes mínimos o nulos y, por lo tanto, demuestran cómo la red eléctrica sigue siendo resistente ante sucesos de magnitud y duración similares. Por consiguiente, si las oscilaciones forzadas representan una vía plausible de daños catastróficos, un atacante debería provocar un suceso de mayor magnitud y duración que los dos ejemplos anteriores.
Aunque no se ha confirmado de forma definitiva debido a la falta de información completa, se hipotetiza que un suceso de oscilación forzada desempeñó un papel fundamental en el accidente de la central eléctrica de Sayano-Shushenskaya de 2009, que destruyó nueve de las diez turbinas hidroeléctricas de la planta, causó la muerte de 75 personas y obligó a la central de 6400 MW a permanecer fuera de servicio durante tres años. Las grandes y rápidas oscilaciones de carga que sufrió la Unidad 2 en las horas previas al accidente concuerdan, en efecto, con una oscilación forzada.
Según el Operador Independiente del Sistema de California (ISO), una organización que supervisa el sistema eléctrico a gran escala de California, estos sucesos pueden provocar fallos en los equipos, problemas térmicos, disparos de relés de seguridad y problemas en el control automático de generación. Los generadores en concreto, si no son desconectados de la red por el disparo de un relé, son los más vulnerables a sufrir daños si experimentan una condición de resonancia por oscilación forzada, en la que oscilaciones de carga repentinas y de gran magnitud actúan en oposición a la inercia rotacional de la turbina del generador. En resumen, los expertos coinciden en que estos sucesos «suponen una amenaza permanente para la red eléctrica, con más de 20 sucesos a gran escala documentados en Estados Unidos en los últimos 30 años», algunos de los cuales aún carecen de «una causa raíz bien identificada».
Ataque de resonancia por oscilación forzada
Un ataque de resonancia por oscilación forzada, que requeriría menos puntos de compromiso en la red eléctrica objetivo, tiene más posibilidades de causar un perjuicio económico del orden de 100 000 millones de dólares que el escenario de Lloyd’s solo si los atacantes fueran capaces de mantenerlo durante más de tres días. En este caso, los efectos psicológicos del ataque de oscilación forzada juegan un papel mucho más importante en su eficacia. En este segundo escenario de ataque, los generadores dispersos bajo control malicioso provocan conjuntamente una grave condición de resonancia por oscilación forzada que se propaga por toda la interconexión. Los relés de protección y los sistemas de seguridad comprometidos en diversos puntos estratégicos permiten que la oscilación dañe otros generadores y los transformadores de las subestaciones de transmisión. Los relés de protección que siguen funcionando se disparan, lo que provoca una cascada de apagones que duran unas 24 horas. Mientras los operadores trabajan bajo una presión inmensa para volver a poner en funcionamiento los componentes intactos de la red y la capacidad de generación, las fuerzas del orden y los equipos de caza de amenazas de ciberseguridad, ante la sospecha de un ciberataque, comienzan a responder a los incidentes en la red de tecnología operativa (OT). Aunque las fuentes de oscilación forzada son difíciles de detectar, los operadores de la red y los equipos de caza de amenazas pueden lograr identificar algunos generadores comprometidos y remediarlos con éxito. Pero la segunda fase del ataque comenzaría en este punto. Hacia el final del periodo de 24 horas tras la fase inicial, justo cuando la mayor parte del suministro eléctrico se está restableciendo, los atacantes, aprovechando puertas traseras persistentes en los generadores comprometidos, crean una segunda condición grave de resonancia por oscilación forzada utilizando los generadores que aún controlan, así como generadores comprometidos de reserva que no se utilizaron en la fase inicial. Los efectos se repiten, lo que causa una segunda cascada de apagones y más daños en los equipos de la red. En este momento, la presión por restablecer rápidamente el suministro eléctrico en la red queda eclipsada por el temor a que nuevos intentos solo causen más daños a largo plazo en la red y alarguen la recuperación en las escalas de tiempo necesarias para reparar o sustituir los componentes averiados. Los operadores de la red y los reguladores gubernamentales se ven obligados a reunir a todos los equipos de caza de amenazas posibles, revisar lentamente las redes OT de cada región de la red y volver a conectar cada central eléctrica y subestación a la red solo después de haber llevado a cabo una respuesta completa al incidente. Todo ello, por supuesto, se lleva a cabo en condiciones de racionamiento eléctrico mientras la economía se resiente. Para acercarse a los 100 000 millones de dólares en pérdidas económicas, este ataque se basa fundamentalmente en las dinámicas psicológicas de la corrección insuficiente inicial y la posterior corrección excesiva de las autoridades gubernamentales ante la amenaza.
El incidente de Colonial Pipeline de 2021 sirve de ejemplo de cómo una víctima de un ciberataque en el sector energético respondió de una manera lenta y más conservadora antes de restablecer las operaciones de la infraestructura. En este caso, la red de tecnología operativa (OT) del oleoducto no fue un objetivo del ataque. Los autores del ransomware solo cifraron las redes de TI empresariales de Colonial Pipeline. Aunque «no hubo ningún impacto en la red OT, por extrema precaución, Colonial Pipeline apagó de todos modos la parte OT de la red», lo que detuvo la distribución de combustible. El oleoducto permaneció fuera de servicio durante seis días debido a la «falta de visibilidad y comprensión por parte de la empresa de su nivel de exposición y a su limitada confianza en su capacidad para mitigar el impacto en la red OT». Parece plausible que las mismas dinámicas psicológicas presentes en el incidente de Colonial Pipeline también fueran válidas durante el escenario de oscilación forzada.
Aunque el escenario de ataque de oscilación forzada requiere comprometer un menor número de componentes individuales de la red eléctrica, lo que lo hace más factible que comprometer y destruir 400 generadores, sigue siendo inmensamente difícil y, por lo tanto, muy improbable en este momento. Además, la falta de registros públicos sobre un ataque de resonancia por oscilación forzada en el mundo real hace que este escenario sea altamente especulativo.
En el tercer escenario, los atacantes llevan a cabo un ataque «del lado de la demanda» en el que, por ejemplo, una «red de bots de la Internet de las cosas (IoT) de dispositivos de alto consumo —como aires acondicionados y calentadores— proporciona a los adversarios una capacidad única para lanzar ataques coordinados a gran escala contra la red eléctrica» mediante la manipulación directa de la carga de demanda ejercida sobre la red. Este ataque no se evaluará aquí en detalle porque el número de dispositivos IoT bajo control malicioso necesarios para provocar efectos graves en toda una interconexión parece muy elevado, mucho mayor que los 400 generadores necesarios en el primer escenario.
De los tres escenarios de ataque, el ataque de resonancia por oscilación forzada parece el más plausible para causar más de 100 000 millones de dólares en daños económicos directos.
Cuestiones pendientes
Este análisis limitado representa un primer paso en la modelización de esta amenaza y no pretende en modo alguno ser exhaustivo. Quedan muchas incertidumbres y preguntas por resolver, lo que requiere trabajo futuro para que este modelo de amenaza resulte más claro y útil:
- ¿Qué daños puede causar una situación grave de resonancia por oscilación forzada a los transformadores y generadores desprotegidos? ¿Podría un atacante provocar un suceso de este tipo? ¿Cómo exactamente?
- ¿Han mejorado las técnicas de resiliencia frente a las oscilaciones forzadas? ¿Qué eficacia tienen? ¿En qué medida se pueden amortiguar?
- ¿Es posible dañar un generador o un transformador de alta tensión lo suficiente como para dejarlo fuera de servicio durante días, semanas o meses mediante un ciberataque?
- ¿Cuál es la relación entre la escala de los daños físicos en los equipos y el tiempo de restablecimiento? Más allá de provocar simplemente un apagón en cascada, ¿cuánto daño se necesita para dejar la red fuera de servicio el tiempo suficiente como para causar daños por valor de 100 000 millones de dólares?
- ¿Son los transformadores de alta tensión y los grandes generadores tan lentos y difíciles de sustituir como se dice?
- ¿Son los generadores o los transformadores de alta tensión un objetivo más prometedor para los atacantes?
- ¿Qué capacidad tienen los sistemas de ciberseguridad de la tecnología operativa (OT)? ¿Pueden detectar y repeler rápidamente un ataque tan complejo y de múltiples fases llevado a cabo por un adversario decidido y con abundantes recursos?
Quedan muchas más preguntas además de estas. Una en particular cobra gran importancia: ¿cómo afectan a todo esto los avances en IA?
¿Cómo influye en este análisis el aumento de las capacidades cibernéticas ofensivas de la IA?
Hasta ahora, este análisis de ciberataques no ha mencionado la IA. Pero quienes estén preocupados por el riesgo cibernético asociado a la IA deberían prestar atención, ya que, en los últimos dos años, los modelos de lenguaje de última generación han comenzado a potenciar las capacidades de los hackers humanos. Los modelos de IA también han demostrado la capacidad de llevar a cabo pasos de ciberataques ofensivos de forma autónoma. Al considerar los ciberataques contra diferentes sectores de infraestructuras críticas, un ciberataque exitoso contra la red eléctrica que dejara fuera de servicio toda la interconexión de EE. UU. sería uno de los más devastadores desde el punto de vista económico. Sin embargo, en este momento, un ataque de este tipo entra en la categoría de riesgo de cola, dada su alta improbabilidad. Pero ¿pueden los avances en IA aumentar la probabilidad de que se produzca un ataque de este tipo en un factor de cinco o diez en los próximos años? Varios factores importantes, como los ataques pasados y las capacidades actuales de la IA, determinan la probabilidad de que este ataque se produzca. Los intentos anteriores de vulnerar e interrumpir las redes eléctricas, como Crashoverride y la campaña Volt Typhoon, han causado pocas interrupciones o ninguna. Crashoverride provocó un corte de suministro de una hora y no causó daños físicos. La campaña china Volt Typhoon llevó a cabo amplias operaciones de ciberespionaje contra infraestructuras críticas en Europa, el Pacífico y Estados Unidos, pero no causó interrupciones ni daños. Los ataques descritos anteriormente son muy complejos y requieren experticia, tiempo y recursos. Las capacidades pertinentes de la IA, que se abordarán a continuación, suponen una mejora significativa para los atacantes, pero no lo suficiente como para marcar la diferencia en este momento. Teniendo en cuenta todo esto, la probabilidad sigue siendo extremadamente baja, posiblemente entre el 0,1 y el 1 % anual, según una conjetura subjetiva informada. Sin embargo, dado el rápido desarrollo de las capacidades de la IA en los últimos tiempos, esta estimación podría aumentar de forma rápida e inesperada. Solo en los últimos dos años, los modelos de IA de última generación (SOTA) han demostrado un aumento de sus capacidades ciberofensivas, como el desarrollo de recursos para los ataques, el acceso inicial a los objetivos, el descubrimiento de la red y el movimiento lateral tras la vulneración, y la autonomía general en los ataques. A continuación se tratarán en detalle ejemplos de cada uno de estos aspectos.
Autonomía
Investigadores que utilizan un equipo de agentes de modelos de lenguaje a gran escala (LLM) han demostrado recientemente la capacidad de los LLM para llevar a cabo de forma independiente múltiples etapas de un ciberataque cuando se les da acceso a un grafo determinista de tácticas, técnicas y procedimientos de ataque (TTP). El gráfico de TTP proporciona a los LLM un conjunto de métodos de ataque sobre los que deben razonar y a los que deben ceñirse. Restricciones como esta guían a los LLM y ayudan a superar su tendencia a desviarse a causa de sus propios errores. Estos investigadores construyeron un «sistema de automatización de construcción y emulación de ataques de extremo a extremo» basado en LLM denominado AURORA (que no debe confundirse con la prueba Aurora mencionada anteriormente). Este sistema procesa «informes» de inteligencia sobre ciberamenazas (CTI) para generar un plan de ataque basado en el gráfico de conocimiento de procedimientos de ataque. También construye la infraestructura necesaria para las emulaciones de ataques. «Al aprovechar el efecto multiplicador de los LLM, AURORA analiza el conocimiento sobre ataques procedente de diversas fuentes y organiza múltiples procedimientos de ataque en un ciberataque integral de ciclo de vida completo. Los resultados de la evaluación demostraron que AURORA puede construir un ataque de ciclo de vida completo y la infraestructura necesaria a partir de un informe en pocos minutos sin intervención humana». Cuando lo probaron, descubrieron que «tener en cuenta las conexiones entre los procedimientos de ataque» representadas en un gráfico mejora la «tasa de éxito del ataque en un 28 % (de 79⁄163 a 125⁄163)».
Investigadores de una empresa emergente de seguridad ofensiva basada en IA llamada XBOW llevaron a cabo una evaluación en la que compararon su sistema LLM con pentesters humanos en una serie de retos de pruebas de penetración. XBOW enfrentó a cinco pentesters humanos diferentes, todos con distintos niveles de experticia —desde principiantes hasta expertos de talla mundial—, contra su sistema de IA. Según sus resultados, el pentester «experto» y XBOW obtuvieron exactamente la misma puntuación, concretamente un 85 %. El pentester de plantilla alcanzó un 59 % de éxito. Si se considera a todos los pentesters humanos como un equipo, resolvieron el 87,5 % de los retos, solo ligeramente más que XBOW por sí solo. Una gran diferencia radica en el tiempo empleado. Mientras que los pentesters humanos necesitaron 40 horas, XBOW tardó 28 minutos en encontrar y explotar las vulnerabilidades. En este caso, la ventaja en velocidad del sistema de IA frente a los humanos es muy impresionante. La velocidad de los ataques de la IA, combinada con una capacidad técnica ofensiva cada vez mayor, probablemente tendrá un profundo efecto en el panorama de las ciberamenazas, lo que exigirá el desarrollo de soluciones defensivas comparativamente rápidas.
Es extremadamente importante señalar que los LLM rinden mejor en situaciones de ciberhackeos ofensivos autónomos cuando cuentan con un andamiaje construido a su alrededor. Un «scaffold» de LLM es un sistema que envuelve un LLM central con una estructura de herramientas útiles y encadena múltiples indicaciones (prompts) para realizar, con esas herramientas, tareas más complejas de las que puede lograr una sola indicación. Es similar a proporcionar a un hacker humano un conjunto de herramientas ofensivas y permitirle razonar sobre cómo utilizarlas. Las evaluaciones de los LLM sin «scaffolding» suelen revelar capacidades ciberofensivas menos impresionantes. Por ejemplo, una investigación realizada por Meta que no aprovechó el «scaffolding» demostró que «tanto los principiantes como los expertos que utilizaban el modelo [Llama] 405B no obtuvieron una mejora significativa respecto a tener acceso libre a Internet sin un LLM».
Desarrollo de recursos: los atacantes recopilan y desarrollan las herramientas y capacidades necesarias para llevar a cabo un ataque.
De forma algo limitada, los atacantes pueden utilizar modelos de IA como instructores o tutores para planificar y ejecutar las distintas fases de un ciberataque. Los atacantes que carecen de cierta experticia en áreas como los protocolos de comunicación de la tecnología operativa (OT), las capacidades de los controladores de sistemas de control industrial (ICS), la creación de exploits o la explotación de Active Directory pueden obtener una comprensión significativa consultando a los LLM, que han sido entrenados con grandes cantidades de datos relevantes sobre ciberataques. Una limitación significativa a la que se enfrentan los atacantes al emplear esta estrategia es que, para los ataques contra ICS/OT, es probable que los LLM carezcan de un conocimiento lo suficientemente detallado del funcionamiento interno del hardware y el software de los controladores, o de los esquemas y especificaciones detallados de las redes eléctricas, ya que esos detalles suelen ser información confidencial de las entidades que fabrican y gestionan los sistemas. Esto significa que es probable que los LLM no estén entrenados con grandes volúmenes de estos datos. Hasta que los LLM se entrenen con dichos datos, su utilidad para llevar a cabo ataques eficaces y sofisticados contra una red energética será limitada. Sin embargo, los actores cibernéticos de un Estado nación con amplios recursos pueden permitirse adquirir estos sistemas y entrenar herramientas cibernéticas ofensivas potenciadas por LLM con los datos pertinentes de ICS/OT. Una vez que los modelos de vanguardia (SOTA) se entrenen con estos datos de alta calidad o se les dé acceso a ellos, acelerarán la fase de reconocimiento de un ciberataque a un ICS, lo que permitirá al atacante comprender rápidamente los matices de la superficie de ataque y el funcionamiento interno de la red objetivo. Pero esto no significa que un atacante con menos recursos no pueda seguir utilizando el conocimiento existente de los LLM para mejorar sus capacidades de ataque a los ICS. Por ejemplo, un experto en ciberseguridad de ICS logró utilizar la versión gratuita de ChatGPT para recrear la herramienta de malware ruso para ICS denominada «Frosty Goop», que atacó a una empresa energética en Ucrania, lo que provocó «una pérdida de calefacción de dos días» para 600 hogares. El experto introdujo en ChatGPT un informe de Dragos sobre el malware y le pidió que generara código para imitar las capacidades allí descritas. ChatGPT cumplió con lo solicitado y generó el código requerido, lo que replicaba la capacidad de Frosty Goop para comunicarse a través de Modbus TCP con el fin de provocar impactos en la tecnología operativa (OT).
Acceso inicial: los atacantes logran penetrar en la red objetivo
Los modelos SOTA han demostrado su capacidad para encontrar y explotar vulnerabilidades de software. Los investigadores de Google Project Zero evaluaron la capacidad de los modelos de lenguaje a gran escala (LLM) de última generación para llevar a cabo el descubrimiento de vulnerabilidades de corrupción de memoria avanzada y desbordamiento de búfer. Los investigadores lograron multiplicar por 20 la tasa de éxito en la detección de desbordamientos de búfer y por tres la tasa de éxito en la detección de corrupción de memoria avanzada en el conjunto de evaluación de modelos «CyberSecEval», en comparación con las pruebas realizadas por Meta en el mismo conjunto de evaluación. Otro grupo de investigadores demostró que «los equipos de agentes LLM pueden aprovechar vulnerabilidades de día cero del mundo real. Los agentes anteriores tienen dificultades para explorar muchas vulnerabilidades diferentes y para realizar una planificación a largo plazo cuando se utilizan de forma aislada». Para mejorar esta capacidad, crearon «un sistema de agentes con un agente de planificación capaz de lanzar subagentes. El agente de planificación explora el sistema y determina qué subagentes debe activar, resolviendo así los problemas de planificación a largo plazo a la hora de probar diferentes vulnerabilidades». Elaboraron «un benchmark con 15 vulnerabilidades del mundo real» y demostraron que su sistema mejoraba en 4,5 veces los resultados de trabajos anteriores.
Descubrimiento y movimiento lateral: los atacantes buscan en la red objetivo información confidencial u otros puntos débiles para obtener un mayor acceso.
Investigadores de seguridad ofensiva de la empresa emergente Dreadnode crearon un LLM estructurado para lograr un efecto multiplicador con una conocida herramienta de hacker llamada «Bloodhound» y así llevar a cabo acciones de descubrimiento de red y movimiento lateral. El LLM estructurado realiza consultas en Microsoft Active Directory para enumerar las relaciones entre usuarios, servidores y grupos. A continuación, identifica qué relaciones entre estas entidades pueden explotarse para obtener un acceso más profundo a la red objetivo. Estas acciones «posteriores a la vulneración» son pasos cruciales que un atacante debe dar para alcanzar sus objetivos generales de ataque y requieren un razonamiento que anticipe múltiples pasos.
Evasión de defensas y sigilo
Una capacidad crucial que aún no se ha evaluado en profundidad en los LLM es su capacidad para llevar a cabo ataques que se sirvan del efecto multiplicador del sigilo y la evasión de defensas contra una red que cuente con capacidades defensivas instaladas, como sistemas de detección y respuesta en endpoints (EDR), sistemas de gestión de eventos e incidentes de seguridad (SEIM), y un equipo de operaciones de seguridad. En el caso de operaciones cibernéticas ofensivas complejas, prolongadas y de alto riesgo, el sigilo y la evasión de las defensas desempeñan un papel fundamental. La falta de investigación en este ámbito debería inspirar a los investigadores y a los evaluadores de modelos a crear benchmarks y evaluaciones para medir esta capacidad.
Conclusión
Lo anterior es una enumeración de tan solo algunas de las formas en que los atacantes pueden utilizar modelos de última generación (SOTA) para lograr el impacto deseado en una red objetivo. Estos avances mejoran la capacidad de los hackers novatos e intermedios al permitirles emplear técnicas que antes les resultaban imposibles, ayudándolos a aprender más rápido. Los hackers más talentosos y con mejores recursos se verán potenciados al dirigir equipos de agentes de hackeo autónomos, aumentando la escala y la velocidad de sus ataques. Aun así, a pesar de estas capacidades cibernéticas ofensivas demostradas, la probabilidad de un ataque exitoso que derribe toda una interconexión de la red eléctrica, incluso si se ve potenciado por la actual IA de última generación, sigue siendo extremadamente baja, de menos del 1 % al año. Sin embargo, los avances rápidos o repentinos en las capacidades de la IA, de los cuales ya tenemos precedentes, obligarían a actualizar esta estimación de probabilidad.